Českem se šíří nový podvod s platebními kartami. V ohrožení jsou všichni, kdo ji používají
Telefon zazvoní a na displeji se objeví číslo, které vypadá důvěryhodně. Hlas na druhé straně linky zní profesionálně, klidně, s lehkou dávkou naléhavosti. Představí se jako pracovník bezpečnostního oddělení vaší banky a sdělí vám nepříjemnou zprávu: na vašem účtu právě probíhá podezřelá aktivita. Možná pokus o neoprávněný výběr, možná narušení zabezpečení. V každém případě je třeba jednat okamžitě.
Většina lidí v tu chvíli cítí záblesk paniky. Peníze na účtu představují měsíční příjem, úspory, někdy i rezervu na horší časy. Falešný bankéř to ví a přesně s tímto počítá. Nabídne rychlé řešení: pošle vám odkaz na bezpečnostní aplikaci, která údajně ochrání váš účet před dalšími útoky. Odkaz přijde přes WhatsApp, vypadá oficiálně a vy nemáte čas váhat.
Z telefonu se stává zbraň proti vám
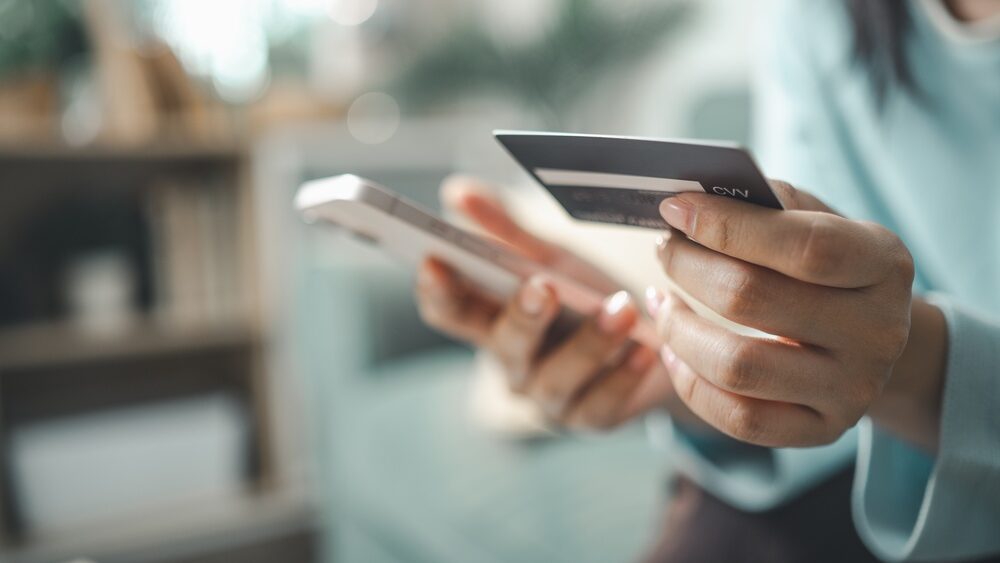
Jakmile aplikaci stáhnete a otevřete, začíná druhá fáze. Podvodník vás vyzve, abyste zapnuli NFC funkci v telefonu – tu samou, kterou běžně používáte k bezkontaktnímu placení v obchodě. Následně vás instruuje, abyste svou fyzickou platební kartu přiložili k zadní straně mobilu. V některých případech po vás dokonce požaduje zadání PIN kódu přímo do aplikace.
V tento okamžik se váš chytrý telefon mění v nástroj krádeže. Škodlivý program, který jste právě nainstalovali, zachycuje komunikaci mezi čipem karty a telefonem. Funguje jako neviditelný most – data z vaší karty putují v reálném čase přes internet přímo k útočníkovi. Ten má připravené vlastní zařízení u bankomatu nebo platebního terminálu, možná na druhém konci města, možná v úplně jiné zemi.
Vy sedíte doma na gauči s kartou v ruce. Zločinec ve stejnou chvíli vybírá hotovost nebo nakupuje drahé zboží. Vaše karta nikdy neopustila váš dohled, přesto z účtu mizí tisíce korun.
První útok přišel v roce 2024
Tento scénář není science fiction ani teoretická hrozba z budoucnosti. Bezpečnostní analytici ze společnosti ESET zaznamenali první reálné nasazení takového malwaru již během roku 2024. Škodlivý kód dostal jméno NGate a zaútočil na klienty tří českých bank. Šlo o celosvětově první potvrzený případ, kdy program v telefonu skutečně přeposílal data z fyzické karty na zařízení zloděje k okamžitému výběru z bankomatu.
NGate přitom není zcela původní vynález. Technicky vychází z legitimního open-source nástroje NFCGate, který původně vyvinuli studenti Technické univerzity v německém Darmstadtu pro výzkumné účely a analýzu NFC přenosů. Podvodníci tento nástroj upravili a zneužili k vlastním cílům.
Od podzimu 2025 aktivita těchto skupin v Česku a na Slovensku výrazně narostla. Experti z firmy Group-IB popsali příbuzný malware s názvem WindRelay, který operoval nejen u nás, ale také ve Slovinsku. V kampaních na přelomu let 2025 a 2026 se podvodné aplikace často maskovaly za oficiální aplikaci České národní banky nebo Národní banky Slovenska, což celému podvodu dodávalo na důvěryhodnosti.
U novějšího malwaru WindRelay analytici zjistili ještě znepokojivější detail: bývá kombinován s trojským koněm SpyNote RAT. Ten útočníkům umožňuje vzdáleně ovládat telefon oběti a během probíhajícího hovoru na její jméno například bleskově sjednat online půjčku.
Obrana spočívá v nedůvěře
Celý mechanismus má jednu zásadní slabinu: bez vaší aktivní součinnosti útočníci nezmůžou vůbec nic. Musíte sami stáhnout malware, zapnout NFC a přiložit kartu k telefonu. Obrana proto nespočívá ve složitých technických opatřeních, ale v dodržování několika základních pravidel zdravého rozumu.
Skutečná banka po vás nikdy nebude chtít instalaci aplikace přes externí odkaz. Bankovní instituce neposílají bezpečnostní software přes WhatsApp a nikdy nevyžadují, abyste kvůli záchraně peněz manipulovali se svou kartou či ji přikládali k telefonu. Jakýkoliv hovor, kde volající vytváří časový tlak, straší okamžitou ztrátou peněz a navrhuje nestandardní postupy, je nejlepší okamžitě ukončit a situaci si ověřit na oficiální lince banky, kterou najdete na jejích webových stránkách nebo na zadní straně platební karty.
Bezdrátové rozhraní NFC je rozumné zapínat pouze ve chvíli, kdy sami jdete platit u pokladny, a poté ho v nastavení vypnout. K telefonu zbytečně nepřikládejte platební karty a za žádných okolností nevyplňujte svůj PIN kód do políček v aplikacích, které jste nestáhli z oficiálních obchodů.
Pečlivost a zdravá skepse vůči nevyžádaným hovorům jsou v tomto případě tou nejlepší pojistkou před vyluxovaným bankovním účtem. Technologie jde kupředu na obou stranách barikády – a zatímco útočníci hledají stále rafinovanější způsoby, jak obejít zabezpečení, nejúčinnější ochranou zůstává bdělost samotného uživatele.